AI SECURITY CONTROL PLANE

PROD v1.0
엔터프라이즈 AI 보안 제어 평면 · K8S & IN-PROCESS DEFENSE

사내 모든 AI 에이전트를 실시간 통제하는
결정론적 AI 보안 제어 평면

0.145ms 초저지연 In-Process SDK와 암호화 서명 정책으로 비인가 도구 호출, 프롬프트 탈옥, 권한 상승을 사전 차단하고 위변조 불가능한 WORM 감사 증적을 전사 SIEM에 실시간 전송합니다.
377 / 377방어 테스트 통과
0.145 ms인프로세스 무지연
SHA-256WORM 불변 감사
AI Security Datacenter Holographic Shield Defense
0.145 msIN-PROCESS
WORM SYNC● LIVE
ENGINE:DETERMINISTIC 100%
FAIL-SAFE:ARMED
사이버 워룸 실시간 관측망
377/377 THREATS INTERCEPTED
실제 서버 랙 0.1ms 방패 아키텍처실시간 가동 중

실시간 위협 탐지 지연율

0.145 ms

In-Process SDK 무지연 처리 (REST 대비 28.2배 가속)

8단계 결정론적 제어 파이프라인

ACTIVE 100%

LLM 비결정론 판단 배제, 암호화 규칙 기반 즉각 판정

1
Event
2
Norm
3
Ctx
4
Detect
5
Risk
6
Policy
7
Decide
8
Audit

위협 차단 & WORM 불변 감사

377 / 377

SHA-256 해시 체인 및 R2 WORM 무결성 100% 보증

엔터프라이즈 AI 프레임워크 & SIEM 관측 인프라 호환

LangChain(Agent Framework)
CrewAI(Multi-Agent Teams)
AutoGen(Conversational Swarms)
LlamaIndex(RAG & Context)
OpenAI Agents(GPT-4o Workflows)
Anthropic Claude(Computer Use & Tools)
Kubernetes(Cloud-Native Fleets)
Splunk SIEM(Enterprise Telemetry)
Datadog(SOC Observability)
Cloudflare R2(WORM Immutable Vault)
MinIO / S3(Air-Gapped Storage)
Redis(In-Memory Ring Buffer)
LangChain(Agent Framework)
CrewAI(Multi-Agent Teams)
AutoGen(Conversational Swarms)
LlamaIndex(RAG & Context)
OpenAI Agents(GPT-4o Workflows)
Anthropic Claude(Computer Use & Tools)
Kubernetes(Cloud-Native Fleets)
Splunk SIEM(Enterprise Telemetry)
Datadog(SOC Observability)
Cloudflare R2(WORM Immutable Vault)
MinIO / S3(Air-Gapped Storage)
Redis(In-Memory Ring Buffer)
LangChain(Agent Framework)
CrewAI(Multi-Agent Teams)
AutoGen(Conversational Swarms)
LlamaIndex(RAG & Context)
OpenAI Agents(GPT-4o Workflows)
Anthropic Claude(Computer Use & Tools)
Kubernetes(Cloud-Native Fleets)
Splunk SIEM(Enterprise Telemetry)
Datadog(SOC Observability)
Cloudflare R2(WORM Immutable Vault)
MinIO / S3(Air-Gapped Storage)
Redis(In-Memory Ring Buffer)
0.145 ms
In-Process 무지연 탐지
100%
결정론적 사유코드 산출
377+
방어 회귀 테스트 통과
Zero Crash
Fail-Safe 서킷 브레이커
THE PROBLEM

왜 기존 API 게이트웨이는 AI 에이전트를 막지 못하는가?

외부 프록시와 단순 LLM 검사기는 자율적으로 복합 실행 계획을 수립하고 도구를 직접 호출하는 2026 차세대 에이전트의 내부 위협을 방어하지 못합니다.
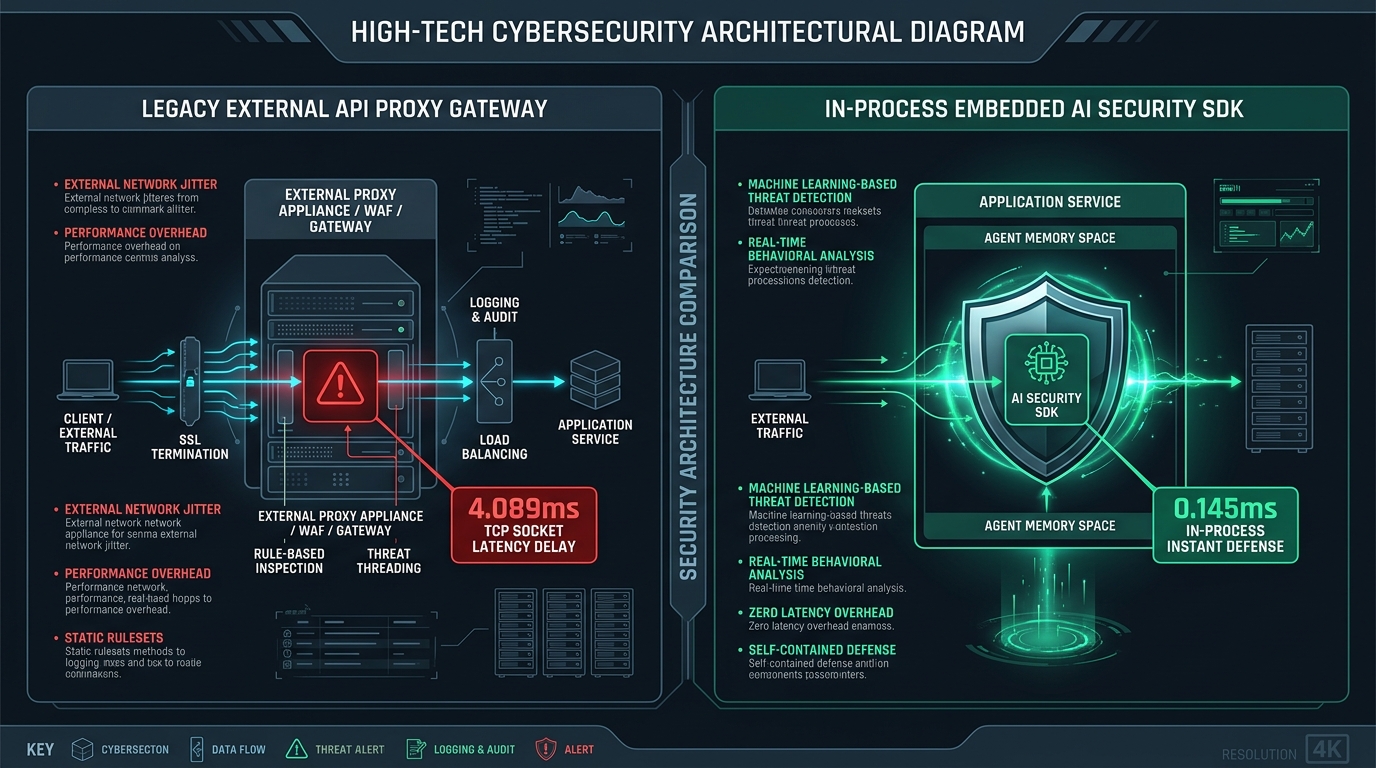
아키텍처 실증 대조도: 기존 외부 프록시 vs 0.145ms In-Process SDK
Legacy External Proxy vs In-Process AI Security SDK
기존 프록시: 4.089ms 소켓 통신 지연 & 간접 프롬프트 탈옥 무방비
당사 In-Process: 0.145ms 메모리 직결 차단 & 100% 결정론적 감사 증적
지연시간 병목

4.089ms 외부 소켓 통신 지연

기존 프록시 및 마이크로서비스 방식은 모든 호출마다 TCP 핸드셰이크를 거쳐 에이전트의 첫 토큰 생성 속도(TTFT)를 심각하게 저하시킵니다.

기존 솔루션의 치명적 한계
비결정론 리스크

LLM 판정 환각과 2차 탈옥 위험

보안 검사를 또 다른 LLM 모델에게 맡기면 적대적 프롬프트 조작으로 보안 검사기 자체가 속아 넘어가며, 감사에 필요한 명확한 사유코드가 남지 않습니다.

기존 솔루션의 치명적 한계
단일 장애점

중앙 서버 장애 시 사내 전체 마비

외부 보안 SaaS나 중앙 서버가 다운되면 사내 모든 부서의 AI 에이전트 파이프라인이 즉각 중단되거나, 무방비 상태로 강제 전환됩니다.

기존 솔루션의 치명적 한계
WHAT WE DELIVER — INTERACTIVE SLIDE SHOWCASE

엔터프라이즈 AI 보안의 3대 핵심 성과 (슬라이드 덱)

단순한 글자 설명 대신, 실제 아키텍처 다이어그램과 실시간 텔레메트리 지표를 슬라이드로 직접 탐색하십시오.

1 / 3
SLIDE 010.145ms IN-PROCESS DEFENSE

In-Process 0.145ms 무지연 자체 방어

파이썬 프로세스 메모리 내에 직접 탑재되어 외부 네트워크 통신 없이 0.145ms 만에 프롬프트 인젝션과 비인가 도구 실행을 결정론적으로 격리 및 차단합니다.

28.2x
기존 프록시 대비 속도 가속
외부 소켓 왕복 4ms 완전 제거
마이크로서비스 TCP 핸드셰이크를 없애 LLM의 첫 토큰 생성 속도(TTFT)를 100% 보존합니다.
메모리 레벨 입력 정규화 & 시맨틱 검사
인코딩 난독화 해제 및 정규식+경량 ONNX 엔진이 프로세스 내에서 다이렉트로 판정합니다.
1줄 SDK 클라이언트 임베딩
LangChain, CrewAI, AutoGen 인스턴스를 SafeAgent(my_agent) 단 1줄로 감싸면 즉시 작동합니다.
Click image to enlarge blueprint
LATENCY: 0.145ms (P99)
Legacy Proxy vs In-Process 0.145ms SDK Architecture Comparison
4K TECHNICAL SPEC
실증 벤치마크 게이트

지연시간 28.2배 단축: In-Process SDK의 속도 혁신

Docker/HTTP 마이크로서비스 호출 대신 파이썬 프로세스 내에 직접 임베딩되어, 모델 추론 체인의 체감 지연(TTFT)을 완전히 보존합니다.

실측 벤치마크: In-Process SDK vs REST API28.2x FASTER

500회 정밀 실측 기준 (HTTP 소켓 오버헤드 및 직렬화 병목 100% 제거)

P50 지연시간35.3x 성능 향상
0.110 ms
3.888 ms
평균 지연시간28.2x 성능 향상
0.145 ms
4.089 ms
P95 지연시간16.2x 성능 향상
0.352 ms
5.694 ms
초당 처리량28.1x 성능 향상
6,878 req/s
244 req/s
Sub-millisecond (0.145ms) 초저지연 보증
Verified by scripts/benchmark_sdk_vs_rest.py
INTERACTIVE WAR-ROOM SHOWROOM

실시간 공격 주입 & 결정론적 사유코드 차단 콘솔

프롬프트 인젝션, 시스템 파일 탈취, 비인가 쉘 명령을 주입하고 0.145ms 만에 산출되는 사유코드(REASON_CODE)를 직접 확인하십시오.

실시간 인터랙티브 방화벽 쇼룸
SDK Latency:0.14 ms
1. 공격 페이로드 프리셋 선택
2. 프롬프트 인스펙션 영역
3. 8단계 파이프라인 판정 결과 (0.001초 차단)
DENYPROMPT_INJECTION_DETECTED
Risk Score: 100/100 | Rule: Default Deny
Pipeline Gate
PASS & AUDITED
간결한 3단계 도입 절차

복잡한 인프라 변경 없이 10분 만에 사내 전면 적용

기존 에이전트 코드를 다시 짤 필요가 없습니다. SafeAgent 데코레이터와 클러스터 환경변수 설정만으로 전사 거버넌스가 완성됩니다.

STEP 01CLIENT-SIDE

1줄 SDK 클라이언트 임베딩

LangChain, CrewAI, 또는 커스텀 파이썬 에이전트 인스턴스를 SafeAgent(my_agent) 한 줄로 감쌉니다. 즉시 3단계(프롬프트, 도구, 출력) 방어가 작동합니다.

SafeAgent(my_agent)NEXT STEP ->
STEP 02CLUSTER-WIDE

클러스터 정책 자동 배포

중앙 관제탑에서 서명된 YAML 정책 매니페스트가 Kubernetes 클러스터 전역에 실시간 동기화되어 비인가 도구 및 위험 파일 접근을 원천 봉쇄합니다.

Signed YAML SyncNEXT STEP ->
STEP 03CENTRAL SOC

실시간 관제탑 & WORM 감사

비동기 링버퍼를 통해 전사 에이전트의 차단 내역이 Cyber SOC 관제탑에 실시간 스트리밍되며, 모든 증적은 Cloudflare R2 WORM 저장소에 영구 보관됩니다.

R2 WORM VaultCOMPLETE
아키텍처 중추

8단계 결정론적 보안 제어 파이프라인

보안 판정에 블랙박스 LLM을 사용하지 않습니다. 각 단계를 클릭하여 0.145ms 내에 실행되는 입출력 데이터 정화와 사유코드 산출 과정을 직접 확인하십시오.

STAGE 04 • INSPECTAI SECURITY PIPELINE CORE

Detect:정규식 + 경량 ONNX 시맨틱 탐지

적대적 탈옥 패턴 정규식과 사전 컴파일된 로컬 ONNX 모델을 통해 0.08ms 만에 인젝션과 경로 조작을 탐지합니다.

SCORE: 0.985 (CRITICAL)
LIVE PAYLOAD & VERDICT TRACEDETERMINISTIC
MATCH: [PATH_TRAVERSAL_DETECTED] pattern="../"
STAGE LATENCY< 0.02ms
PROPRIETARY SANDBOX LAYERS

자체 원천 기술 4대 격리 레이어

MCP 도구 권한 게이트웨이

에이전트가 외부 MCP 서버를 호출할 때 선언된 스코프와 매니페스트를 검증하고 위험 도구 호출을 사전 격리합니다.

실행 계획 검증 & 대리인 혼란 방어

LLM이 생성한 복합 계획 단계의 무결성을 검증하고, 비인가 권한 상승이나 간접 프롬프트 공격을 원천 차단합니다.

OS·파일시스템·네트워크 방화벽

프로세스 실행 시 shell=False 격리, 파일시스템 허용 디렉토리 제한, SSRF 방지 네트워크 DNS 필터를 강제합니다.

암호화 정책 서명 & WORM 불변 감사

HMAC/Ed25519 서명 정책만 활성화하며, 모든 결정은 SHA-256 해시체인과 Cloudflare R2 WORM 버킷에 비동기 복제됩니다.

FLEET CLIENT ENFORCEMENT & INTEGRATION

사내 에이전트 함대 연동: 0.1ms Client SDK & 중앙 관제탑 브릿지

사내에 분산된 개별 에이전트 워크로드에 0.1ms SafeAgent 클라이언트를 임베딩하고, 모든 보안 감사 증적은 비동기 링버퍼를 통해 사내 중앙 관제탑으로 자동 수집됩니다.

Python 3.12+
# 1. Embed SafeAgent client into internal company agents
from ai_security import SafeAgent, SecurityViolationException

# Wrap any internal agent (LangChain, CrewAI, Custom LLM) in 1 line
safe_agent = SafeAgent(my_agent)

# Transparent 3-stage defense (Prompt -> Tool -> Output) in 0.145ms
try:
    response = safe_agent.run("Can you summarize confidential client data?")
    print(response)
except SecurityViolationException as e:
    # Deterministic Fast-Fail with structured audit reason codes
    print(f"Blocked by policy [risk={e.risk_score}, reasons={e.reason_codes}]")
FREQUENTLY ASKED QUESTIONS

자주 묻는 질문 & 아키텍처 FAQ

0.145ms In-Process SDK 도입과 엔터프라이즈 컴플라이언스에 관한 핵심 질문에 명확하게 답해드립니다.

QSafeAgent는 기존 에이전트와 어떻게 연동되나요?

LangChain, CrewAI, 또는 일반 파이썬 함수 객체를 SafeAgent(my_agent)로 감싸기만 하면 끝납니다. 내부 run(), invoke(), __call__() 라이프사이클을 투명하게 가로채 프롬프트 인젝션 차단, 등록된 도구(tools) 실행 인가, 출력 시크릿 유출 필터링을 0.145ms 만에 수행합니다.

Q사내 관제탑 서버가 다운되면 어떻게 되나요?

서킷 브레이커(Fail-Safe Local)가 내장되어 있어 관제탑 서버 장애 시에도 에이전트 실행은 절대 중단되지 않습니다(Zero Crash). 로컬 룰로 정상 방어하면서 최대 1만 건의 감사 로그를 메모리 링버퍼에 안전 보관하고 복구 시 지수 백오프로 자동 재전송합니다.

QIn-Process SDK와 REST API의 성능 차이는 어느 정도인가요?

기존 마이크로서비스 방식의 HTTP 소켓 I/O 및 직렬화 병목을 완전히 제거하여 평균 0.145ms(기존 REST 4.089ms 대비 28.2배 가속)로 작동합니다. 에이전트의 첫 토큰 생성 시간(TTFT)에 영향을 주지 않습니다.

QWORM 불변 감사는 왜 필수적인가요?

보안 판정이 일어난 모든 이벤트는 SHA-256 불변 해시체인으로 보호되며, Tier 1은 Cloudflare R2 WORM 불변 금고로 즉시 자동 적재(턴키 내장)되고, Tier 2 엔터프라이즈는 사내 자체 스토리지(MinIO, 사내 S3, Splunk SIEM)로 연동됩니다. 공격자가 호스트를 장악하더라도 과거 감사 기록을 변조할 수 없어 완벽한 법적·포렌식 증적을 보장합니다.

QTier 1과 Tier 2 간에 8단계 보안 엔진 성능이나 기능 차이가 있나요?

전혀 없습니다! 우리 솔루션의 핵심 무기인 결정론적 8단계 보안 제어 파이프라인(0.145ms 초저지연)은 Tier 1과 Tier 2 모두 100% 동일한 완전체로 탑재됩니다. 하위 티어라고 해서 엔진을 제어하거나 기능을 빼버리지 않습니다. 유일한 차이는 인프라 규모(단일 서버 vs 전사 멀티 클러스터 K8s 무제한)와 감사 로그 스토리지 형태(Cloudflare R2 기본 박제 vs 사내 자체 MinIO/S3/Splunk 연동 및 100% 폐쇄망)입니다.

SOLUTIONS & PRICING TIERS

트래픽 종량제 폭탄 없는 엔터프라이즈 무제한 정액 라이선스 (ARR)

API 호출당 요금이 청구되는 일반 클라우드 보안 SaaS와 달리, 완성된 소프트웨어 패키지(COTS) 형태로 공급되어 전사 트래픽이 급증해도 추가 비용이 전혀 발생하지 않습니다.

호출당 종량 과금 0원100% 폐쇄망 자체 구축 지원Ed25519 디지털 서명 라이선스
단일 노드 무제한

Tier 1: Business

성장기 스타트업 & 단일 AI 서비스

연 1,800만 ~ 2,400만 원
월 150만 ~ 200만 원 환산 • 종량 과금 Zero
// 포함된 핵심 스펙 및 지원
결정론적 8단계 보안 제어 파이프라인 전체 탑재 (0.145ms)
단일 서버/인스턴스 무제한 트래픽 검문 (종량 과금 제로)
Cloudflare R2 WORM 불변 감사 볼트 기본 박제(내장)
MCP 도구 격리 + OS 샌드박스 보안 엔진 전체 포함
Spatial Cyber SOC 웹 관제탑 기본 제공
이메일 기술지원 (영업일 기준 24시간 내 회신)
MOST POPULAR ENTERPRISE
⭐ 주력 패키지 (100% 폐쇄망)

Tier 2: Enterprise

금융, 대기업 사내망, 의료/공공기관

연 6,000만 ~ 1억 2,000만 원
사내망 인스턴스/K8s 클러스터 단위 계약
// 포함된 핵심 스펙 및 지원
결정론적 8단계 보안 제어 파이프라인 전체 탑재 (0.145ms)
사내 전사 멀티 클러스터 / K8s 파드 무제한 구축권
사내 자체 스토리지 커스텀 연동 (자체 MinIO / 사내 S3 / Splunk)
100% 완전 폐쇄망 / 외부 통신 Zero 오프라인 환경 구동
분기별 신규 탈옥 룰셋(Zero-Day Patch) 정기 배포
비동기 전용 슬랙 채널 & 우선 기술 응대 (영업일 기준)
대기업 및 공공기관 맞춤 구매 조달 프로세스 지원
전자세금계산서 발행, 법인 인보이스 후불 정산, 기술보호 NDA 체결, 망분리 보안성 심의 서류 완비
ENTERPRISE ARCHITECTURE & LICENSING

엔터프라이즈 도입 상담 & 라이선스 견적 문의

대규모 K8s 분산 인프라, 전사 SIEM 연동, 사내 개발용 에이전트 상세 정책 튜닝까지 — 전담 보안 솔루션 아키텍트가 원격 기술 검토 및 아키텍처 설계를 지원합니다.

신청 정보는 Default Deny 보안 원칙에 따라 안전하게 보호됩니다.
Cyber Shield Datacenter Ambient
READY FOR ENTERPRISE PRODUCTION

지금 바로 사내 AI 에이전트 플릿을
0.145ms 초저지연 방패로 보호하십시오

실시간 위협 레이더, 8단계 파이프라인 인스펙터, 공격 시뮬레이터, WORM 감사 체인이 하나로 연결된 2026 차세대 AI Security Control Plane을 즉시 경험하십시오.

0.145ms P99 LatencyDefault-Deny DeterministicCloudflare R2 WORM Replica
AI SECURITY CONTROL PLANEENTERPRISE v1.0

0.145ms 인프로세스(In-Process) 런타임 방어와 WORM 불변 감사 체인으로 사내 AI 에이전트 플릿의 탈옥 및 비인가 도구 실행을 수학적으로 차단하는 차세대 B2B AI 방어 제어 평면입니다.

377+ Tests PassingDefault Deny CoreSOC 2 / ISO 27001 Ready
사업자 및 법적 정보 (Legal Entity)
사업자명:Next Haru
대표자:GILHO SHIN (신길호)
소재지:1-7 Daishincho, Hadano-shi, Kanagawa 257-0034, Japan
〒257-0034 神奈川県秦野市大秦町1-7
연락처:+81 80-8879-0002 (080-8879-0002)
이용약관 및 정책 (Legal Policies)
Payment Gateways: Stripe 256-bit SSL Encrypted
[LEGAL SECURITY DISCLAIMER]본 플랫폼 및 In-Process SDK는 결정론적 다계층 심층 방어(Defense-in-Depth) 체계를 제공하며, 사이버 보안 및 생성형 AI의 본질적 특성상 미지의 적대적 제로데이 침해에 대한 "100% 무결한 절대적 방어"를 법적으로 보증하지 않습니다. 당사의 배상 책임은 서비스 이용약관(Terms of Service)에 규정된 책임 한도(Liability Cap)를 초과하지 않습니다.
© 2026 Next Haru. All rights reserved. — AI Security Control Plane Architecture.
In-Process SDK v1.0.0SHA-256 Audit Chain Sealed|WORM Replication Active